

File criptati: un virus? No, un criminale nella rete. In vino veritas…
Pubblicato il 29 settembre 2017, riscritto integralmente il 16 settembre 2026. I commenti in fondo sono quelli raccolti all’epoca.
Una nota azienda vinicola non riusciva più ad aprire i propri file. Sembrava un ransomware come tanti, e invece quando ci siamo collegati al server abbiamo trovato una cosa che non avevo mai visto: i file non erano cifrati. Erano stati messi in un archivio zip protetto da password, uno per uno, a mano. Dall’altra parte non c’era un programma. C’era una persona, e stava ancora lavorando.
La chiamata
La segnalazione arriva come arrivano tutte: qualcuno in azienda apre una cartella e non trova più niente di leggibile. La prima domanda che faccio in questi casi è sempre la stessa, e serve a capire in trenta secondi con chi abbiamo a che fare.
«I file hanno un’estensione diversa dal solito?»
Se la risposta è sì — .locky, .micro, .encrypted — è un ransomware, e dall’estensione si risale alla famiglia e alle possibilità di recupero. Se la risposta è no, o è incerta, il caso va guardato da vicino.
Qui la risposta era incerta. Ci siamo collegati.
Quello che c’era sul server
Le cartelle non contenevano file rinominati. Contenevano un unico archivio compresso, protetto da password. Tutto dentro: fatture, offerte, documenti, fotografie. Qualcuno aveva selezionato i file e li aveva compressi, come farebbe un impiegato che vuole spedire un allegato via email.
Questo dettaglio cambia completamente la natura del problema, e in peggio.
Un ransomware è un programma: entra, cifra, chiede un riscatto e ha finito. È un evento con un inizio e una fine. Un archivio zippato a mano vuol dire un’altra cosa: qualcuno era dentro il server e ci stava lavorando in quel momento.
Le date dei file lo confermavano: erano state modificate poche ore prima della telefonata. Non era il residuo di un attacco di settimane prima. Era in corso.
Da dove era entrato
Le domande successive sono diventate più precise.
«Questo server è raggiungibile dall’esterno? Qualcuno si collega da casa per lavorare?»
«Nessun dipendente si collega da casa. Però la ditta che ci segue per gli aggiornamenti del gestionale può collegarsi quando vuole.»
Ecco la porta.
È una situazione che ho poi ritrovato decine di volte: al fornitore che mantiene il gestionale viene dato un accesso remoto permanente al server, perché è comodo per tutti. Non è sbagliato in sé — un manutentore deve poter entrare. Il problema è come entra e con quali credenziali.
Non è un caso isolato né un’anomalia italiana: secondo i dati Shodan ripresi da Field Effect ci sono oltre 1,8 milioni di dispositivi nel mondo con la porta del desktop remoto affacciata su internet. Non vulnerabili: affacciate. Chiunque può provare a bussare.
La password
La domanda restava: come aveva fatto a entrare?
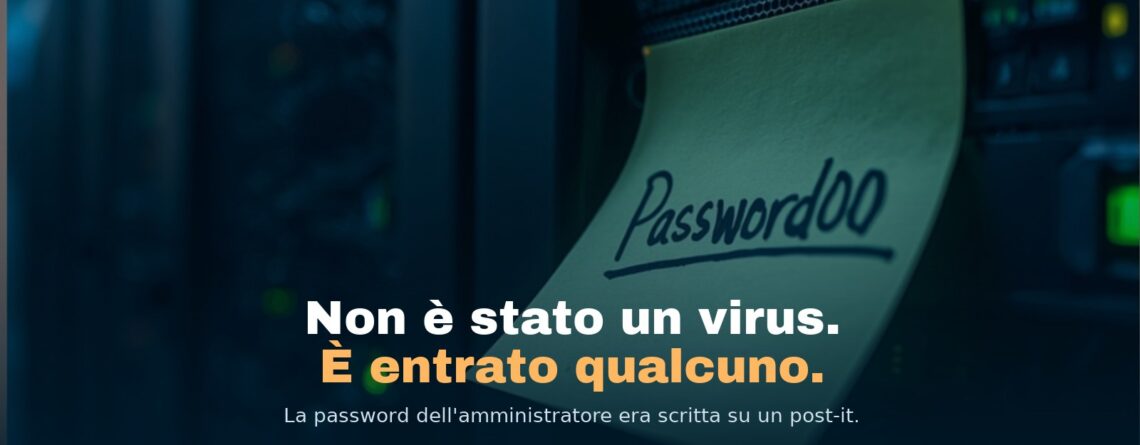
La risposta l’abbiamo trovata guardando l’utenza amministrativa del server. La password dell’utente Administrator era:
Password00
Scritta su un post-it attaccato al server, visibile a chiunque entrasse in quella stanza.
Due debolezze nello stesso punto. La prima è che quella password si indovina in pochi secondi con un attacco automatico: sta in qualunque elenco delle credenziali più usate al mondo, e un servizio di accesso remoto esposto su internet viene tentato con quegli elenchi migliaia di volte al giorno, senza che nessuno debba prendere di mira quell’azienda in particolare.
La seconda è che era leggibile da qualsiasi visitatore, corriere o tecnico di passaggio.
Non serviva nessuna competenza per entrare in quel server. Serviva provare.
Cosa abbiamo fatto, in quest’ordine
Il criminale poteva essere ancora collegato e reagire al nostro intervento. L’ordine delle azioni non era negoziabile.
- Disattivazione immediata dei servizi di accesso remoto. Prima di tutto il resto: finché la porta è aperta, qualsiasi altra cosa si faccia può essere annullata da chi è dentro.
- Verifica di cosa era stato toccato e di cosa era ancora integro.
- Cambio di tutte le credenziali aziendali, non solo di quella compromessa: se una era
Password00, le altre andavano guardate tutte. - Un confronto con il responsabile tecnico e con l’amministratore delegato sulla struttura informatica e sulle sue fragilità. Non un rapporto tecnico: una conversazione fra persone che dovevano decidere.
I dati sono stati recuperati per intero, e non grazie a noi: grazie a un disco USB collegato al server su cui girava un backup che il criminale non aveva ancora raggiunto. Siamo arrivati prima che finisse il suo lavoro.
Se fosse arrivato lui prima a quel disco, questa storia finirebbe diversamente — ed è la ragione per cui insisto tanto su una copia che nessuno possa cancellare: nove attacchi su dieci oggi cercano i backup prima di cifrare i dati.
Perché racconto questo caso e non un altro
Ho seguito migliaia di richieste di aiuto per file bloccati. Questa mi è rimasta addosso perché smonta il modo in cui si parla di ransomware.
Si racconta di algoritmi di cifratura inattaccabili, di chiavi a 256 bit, di criminalità organizzata internazionale. Tutto vero, e tutto irrilevante rispetto a quello che è successo qui: un archivio zip, una password da manuale e un foglietto giallo.
La tecnologia dell’attacco era quella di un ragazzo alle prime armi. Ha funzionato lo stesso, perché la porta era aperta e la chiave era sotto lo zerbino.
E i dati dicono che è la norma, non l’eccezione. Nel rapporto Sophos del 2026, su 2.158 responsabili informatici in diciassette paesi, il 79% degli attacchi ransomware parte da un’identità compromessa. Non da una vulnerabilità sofisticata: da credenziali valide in mano a chi non doveva averle.
Le tre cose che mi ha insegnato
Le credenziali sono ancora il punto più debole, e non per ignoranza. Chi aveva scelto Password00 non era uno sprovveduto: aveva un server, un gestionale, un fornitore. Aveva scelto una password comoda per una porta che pensava nessuno guardasse. Le password vanno lunghe più che complicate, e non vanno scritte da nessuna parte — nemmeno sul telefono.
Un buon fornitore informatico può trascurare la sicurezza. La ditta che seguiva il gestionale faceva bene il suo lavoro: il software funzionava, gli aggiornamenti arrivavano. Nessuno però si era chiesto chi potesse raggiungere quel server dall’esterno, perché non era il loro mestiere e nessuno gliel’aveva chiesto. È il vuoto in cui succedono queste cose — e il motivo per cui serve qualcuno che risponda formalmente dei sistemi.
Quello che vi frega è quasi sempre qualcosa che avevate dimenticato di avere. Un accesso remoto attivato per comodità e mai più guardato. È la definizione pratica di superficie di attacco, e l’ho poi ritrovata in così tanti casi che alla fine ho cambiato mestiere per occuparmene prima.
Ah, e una quarta, fuori tema: anche fuori dal Veneto ci sono vini strabilianti. Quel confronto con la direzione l’abbiamo fatto davanti a una bottiglia di loro produzione, e sono stati i conti più piacevoli della mia carriera.
Se sta succedendo a voi adesso
- Guardate l’estensione dei file. Se è cambiata è un ransomware e l’elenco per estensione dice in trenta secondi se c’è una via d’uscita.
- Guardate la data di modifica. Se è di poche ore fa, potreste avere qualcuno dentro in questo momento: staccate la rete prima di ogni altra cosa.
- Chiedetevi chi può entrare dall’esterno. Fornitori, consulenti, accessi aperti per un’emergenza e mai richiusi.
- Le prime decisioni contano più di tutto il resto: sono in cosa fare nelle prime ore.

Un commento
ho molti files con questa … anche doppia, estensione: .abahsewa. I miei files, principalmente in JPG, non posso più aprirli in nessun modo, ma anche quelli senza doppia estensione. qualsiasi files apparentemente “normali”, con estensione .DOC .PDF .DOCX .XLSX, non posso più aprirli.
Qualcuno saprebbe suggerirmi una soluzione per recuperare questi miei files?
Grazie in anticipo.