

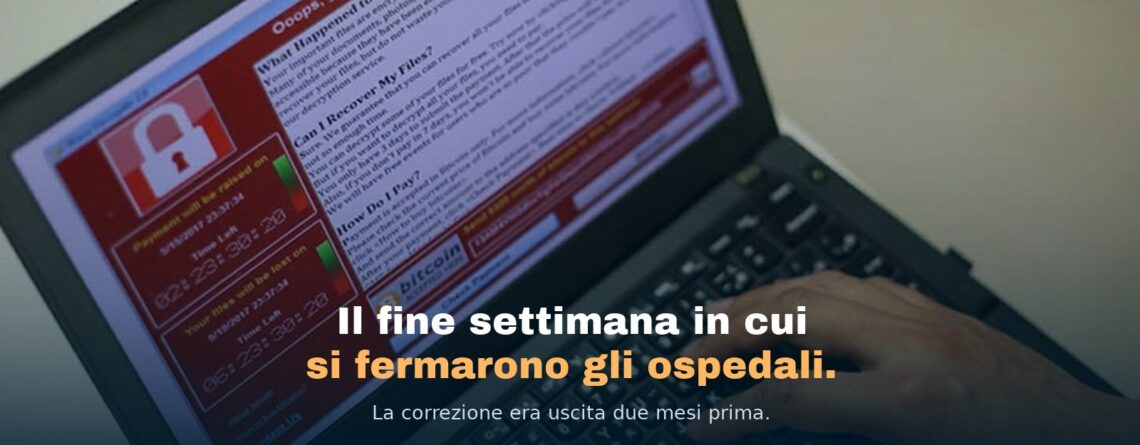
WannaCry: il fine settimana in cui si fermarono gli ospedali
Pubblicato il 22 maggio 2017, riscritto integralmente il 22 agosto 2026.
Il 12 maggio 2017, un venerdì, in poche ore si fermano ospedali in Inghilterra, fabbriche in Francia, ferrovie in Germania e un operatore telefonico in Spagna. Non era un attacco mirato a nessuno di loro. Era un programma che si copiava da solo, di computer in computer, e in quel fine settimana ne ha raggiunti oltre duecentomila in centocinquanta paesi.
WannaCry viene ancora citato come «il grande attacco ransomware». È una definizione che gli sta stretta, e capire perché è più utile che ricordarne il nome.
Non era un ransomware come gli altri: era un verme
Tutti i ransomware di cui ho scritto negli anni avevano bisogno di te. Dovevi aprire l’allegato, abilitare le macro, cliccare qualcosa. Erano parassiti che aspettavano un gesto umano.
WannaCry no. Una volta dentro una rete, cercava da solo altri computer da infettare e ci entrava senza che nessuno facesse niente. Nessun clic, nessuna email, nessun errore da parte della vittima. Bastava essere accesi e collegati.
Lo faceva sfruttando EternalBlue, una vulnerabilità nel protocollo di condivisione file di Windows. Ed è qui che la storia diventa istruttiva: EternalBlue non era stato scoperto dai criminali. Era uno strumento offensivo sviluppato dalla NSA, rubato e pubblicato da un gruppo chiamato Shadow Brokers ad aprile 2017.
Microsoft aveva rilasciato la correzione quasi due mesi prima: è il bollettino MS17-010 del 14 marzo 2017. Ogni singolo computer colpito quel venerdì era un computer che quella correzione non l’aveva installata.
Perché ha colpito proprio gli ospedali
Non è stata una scelta: è stata una conseguenza. Come ha poi ricostruito la Corte dei conti britannica in un’inchiesta dedicata, il servizio sanitario nazionale usava ancora massicciamente Windows XP, un sistema che nel 2017 non riceveva aggiornamenti da tre anni, su macchine collegate ad apparecchiature diagnostiche che nessun fornitore certificava su sistemi più recenti.
È lo stesso motivo per cui si sono fermate delle fabbriche. Il macchinario costa centinaia di migliaia di euro e dura vent’anni; il computer che lo pilota ne dura cinque. Quando il secondo diventa obsoleto, quasi nessuno sostituisce il primo — lo si lascia lì, con il suo sistema fuori supporto, sperando che nessuno se ne accorga.
WannaCry se ne è accorto in un pomeriggio.
L’interruttore trovato per caso
La diffusione si ferma per una ragione quasi comica. Un ricercatore britannico, analizzando il codice, nota che prima di agire il virus prova a contattare un indirizzo internet lunghissimo e senza senso. Verifica: quel dominio non è registrato da nessuno. Lo registra lui, per pochi dollari, per capire cosa succede.
Era un kill switch: se quell’indirizzo rispondeva, il virus si fermava. Registrandolo, ha spento la campagna a livello mondiale nel giro di ore.
Racconto sempre questo episodio quando qualcuno mi dice che la sicurezza è una questione di grandi budget. Quella volta è stata una questione di dieci dollari e di uno che stava guardando con attenzione.
I file .WNCRY si potevano recuperare — a certe condizioni
Nei giorni successivi emerge un difetto nell’implementazione, ed è il ricercatore francese Adrien Guinet, di Quarkslab, ad accorgersene: per generare le chiavi WannaCry si faceva dare da Windows due numeri primi, e quei numeri restavano nella memoria del computer perché il programma, liberando la memoria, non la ripuliva.
Guinet pubblica wannakey, che funzionava su Windows XP; Benjamin Delpy e Matt Suiche ne estendono il lavoro a tutte le altre versioni con wanakiwi. Recuperando i primi dalla memoria si ricalcolava la chiave e si decifravano i file, come raccontato allora. Funzionava però solo rispettando due condizioni rigide:
- il computer non doveva essere stato riavviato, perché lo spegnimento cancella la memoria;
- il processo del virus non doveva essere stato terminato.
Due condizioni che, nella pratica, quasi nessuno rispettava: la reazione istintiva davanti a un computer che impazzisce è spegnerlo. Chi lo faceva perdeva la sola possibilità concreta di riavere i propri file.
Oggi questa strada è chiusa. Funzionava sui sistemi di allora — XP, Windows 7, Server 2003 e 2008 — e richiedeva una macchina ancora accesa dal momento dell’infezione. Se stai leggendo perché hai file .WNCRY in questo momento, il caso è quasi certamente diverso da quello del 2017 e va valutato per conto suo.
Che cosa resta, nove anni dopo
WannaCry non circola più in modo significativo, ma ha lasciato tre lezioni che uso ancora oggi in ogni valutazione del rischio.
La prima: le correzioni vanno installate, non archiviate. Fra la pubblicazione della patch e l’attacco erano passati due mesi. Non è mancata l’informazione — è mancata l’applicazione. È esattamente quello che continuo a trovare nelle aziende: non vulnerabilità sconosciute, ma vulnerabilità note e non chiuse.
La seconda: un sistema fuori supporto è un debito che matura interessi. Ogni macchina che non riceve più aggiornamenti è una porta che qualcuno, prima o poi, troverà aperta. Se non può essere aggiornata, va isolata dal resto della rete — non lasciata lì perché «tanto funziona».
La terza: una rete piatta trasforma un incidente in un disastro. WannaCry ha fatto quei numeri perché una volta entrato poteva raggiungere tutto. In una rete segmentata avrebbe fermato un reparto, non un ospedale.
Le tecniche cambiano ogni anno. Queste tre cose no, e sono le stesse che chiedo di verificare per prime quando entro in un’azienda.
Una nota italiana, nelle stesse settimane
Mentre i giornali di tutto il mondo si occupavano di WannaCry, in Italia girava una campagna molto più piccola e, per certi versi, molto più interessante: un ransomware scritto da italiani, diffuso via PEC con testi in italiano impeccabile, che ha preso di mira circa cinquantamila caselle, moltissime di Comuni.
Fece pochissimo rumore rispetto a WannaCry e nessun titolo internazionale, ma era costruito molto meglio. Me ne sono occupato in prima persona insieme a Claudio Marchesini — oggi mio socio in Dottor Marc — e l’ho raccontato per intero in PEC 2017: come abbiamo fermato il primo ransomware italiano: le esche, il pannello nascosto su Tor e il motivo per cui quella campagna si è fermata di colpo il 10 maggio.
Se ti interessa il quadro completo delle famiglie che si sono succedute in questi anni, l’ho raccolto in dieci anni di ransomware.

Lascia un commento